Ataque a Alexandre Moraes no CNJ pode ter sido cometido por quadro do CNJ
Informações dão conta de que há dezenas de logins e senhas de servidores do CNJ disponíveis na deep web e no Telegram
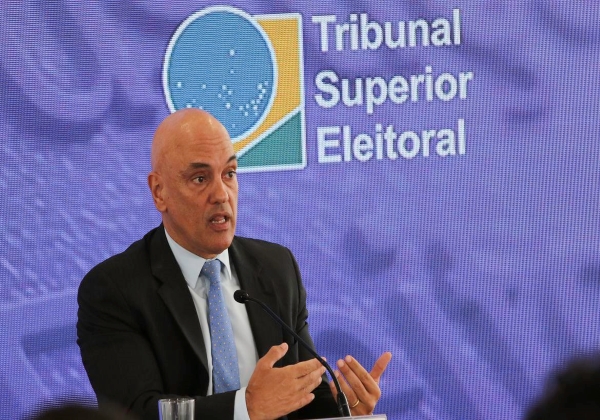
O ataque a Alexandre de Moraes no sistema do Conselho Nacional de Justiça pode ter sido feito com senha disponível na web. Informações dão conta de que há dezenas de logins e senhas de servidores do CNJ disponíveis na deep web e no Telegram, o que abre margem para a investigação achar que uma pessoa alheia aos quadros do CNJ tenha cometido o crime.
Em alguns casos, de acordo com a coluna de Paulo Cappelli, do Metropóles, os logins estão acompanhados até mesmo dos CPFs dos respectivos usuários. Isso abre o leque da investigação tocada pela Polícia Federal para identificar o autor da invasão ao sistema. É provável que uma pessoa alheia aos quadros do CNJ tenha cometido o crime. Até mesmo um falso mandado de prisão contra Moraes foi inserido no Banco Nacional de Mandados de Prisão.
“Essas senhas são divulgadas em fóruns, redes sociais e na deep web. Pessoas mal-intencionadas se utilizam de técnicas de hackeamento para roubar dados de instituições públicas ou privadas”, relata Filipe Soares, fundador da Hárpia, de inteligência cibernética.
“Com o teletrabalho, no qual o empregado usa o computador de casa, essa prática ficou mais frequente”, completou Soares, que mapeou senhas de servidores do CNJ. Como a coluna mostrou em janeiro, a invasão ao sistema do CNJ gerou um falso mandado de prisão contra Alexandre de Moraes. No documento, o magistrado se criticava e determinava a própria prisão.
 Bloqueio Moraes determina bloqueio de R$ 6 bilhões de Willer Tomaz, amigo de Flávio Bolsonaro
 Eleições 2026 TSE reafirma proibições do uso de celular, boca de urna e porte de armas no segundo turno
 Debate na Globo Após a Globo, o debate agora é nas urnas
 Debate na Globo Lula e Flávio se enfrentam no último debate antes da eleição
 Proibição Ala do TSE acredita que big techs interferiram nas campanhas de Lula e Flávio Bolsonaro
 Eleições 2026 Pesquisadores apontam risco à democracia se Flávio Bolsonaro for eleito
Mín. 23° Máx. 35°
Mín. 21° Máx. 39°
Tempo nubladoMín. 22° Máx. 36°
Chuvas esparsas